اطلاعات مسافران، مشخصات گذرنامه، شماره تماس، سوابق خرید بلیت و اطلاعات مالی از مهمترین دادههایی هستند که در یک آژانس مسافرتی نگهداری میشوند. دسترسی افراد غیرمجاز به این اطلاعات میتواند باعث افشای اطلاعات مشتریان، اختلال در فعالیت آژانس و ایجاد مشکلات مالی و اعتباری شود. به همین دلیل، امنیت داده در آژانس مسافرتی فقط به انتخاب یک رمز عبور قوی محدود نیست و باید از نحوه ورود کاربران تا سطح دسترسی هر کارمند را در بر بگیرد.
مدیر آژانس برای محافظت از اطلاعات مجموعه باید بداند چه افرادی به اطلاعات دسترسی دارند، هر کاربر چه فعالیتهایی میتواند انجام دهد و در صورت خروج یک کارمند از مجموعه، چگونه دسترسی او را قطع کند. استفاده از نرمافزار مناسب، تعریف سطح دسترسی و رعایت چند نکته ساده میتواند احتمال بسیاری از خطاهای امنیتی را کاهش دهد.
چرا امنیت اطلاعات برای آژانس مسافرتی اهمیت دارد؟
آژانس مسافرتی در طول فعالیت روزانه با اطلاعات مختلفی سروکار دارد. بخشی از این اطلاعات مربوط به مشتریان و مسافران است و بخش دیگر به فروش، حسابداری، قراردادها و ارتباط با تأمینکنندگان خدمات سفر مربوط میشود.
برای مثال، اطلاعاتی مانند مشخصات هویتی مسافر، شماره گذرنامه، تاریخ سفر، اطلاعات تماس، سوابق رزرو و جزئیات پرداخت در فرایندهای مختلف آژانس ثبت میشوند. اگر این اطلاعات در اختیار افراد غیرمجاز قرار بگیرند، ممکن است مشکلاتی مانند موارد زیر ایجاد شود:
- افشای اطلاعات مسافران: اطلاعات شخصی مشتریان ممکن است بدون اجازه در اختیار افراد دیگر قرار بگیرد.
- سوءاستفاده مالی: دسترسی غیرمجاز به اطلاعات پرداخت، اسناد مالی یا حسابهای آژانس میتواند زمینهساز تخلف شود.
- تغییر یا حذف اطلاعات: ممکن است اطلاعات رزرو، سوابق فروش یا اسناد مشتریان به اشتباه یا عمداً تغییر کنند.
- اختلال در فعالیت آژانس: از دست رفتن اطلاعات یا محدود شدن دسترسی به نرمافزار میتواند فرایند فروش و خدماترسانی را مختل کند.
- کاهش اعتماد مشتریان: حفاظت از اطلاعات شخصی بخشی از مسئولیت آژانس در برابر مسافران است.
بنابراین، امنیت اطلاعات باید در تمام بخشهای آژانس، از فروش بلیت و رزرو هتل تا حسابداری و مدیریت مشتریان، مورد توجه قرار بگیرد.
رمز عبور قوی؛ اولین قدم برای محافظت از اطلاعات
رمز عبور اولین لایه محافظتی برای ورود به نرمافزار آژانس مسافرتی است. اگر کارکنان از رمزهای ساده یا تکراری استفاده کنند، احتمال دسترسی افراد غیرمجاز به حساب کاربری آنها افزایش پیدا میکند.
استفاده از رمزهایی مانند شماره تلفن، تاریخ تولد، نام آژانس یا عبارتهای ساده و قابل حدس انتخاب مناسبی نیست. بهتر است هر کاربر رمز عبوری اختصاصی داشته باشد که حدس زدن آن آسان نباشد.
ویژگیهای یک رمز عبور مناسب
- ترکیبی از حروف بزرگ و کوچک، اعداد و نشانهها باشد.
- به اطلاعات شخصی کاربر یا نام مجموعه وابسته نباشد.
- برای حسابهای مختلف از رمز یکسان استفاده نشود.
- در اختیار همکاران یا افراد خارج از مجموعه قرار نگیرد.
- در صورت احتمال افشای رمز، بلافاصله تغییر داده شود.
یکی دیگر از نکات مهم، خودداری از نوشتن رمز عبور روی کاغذهای در دسترس یا ذخیره آن در فایلهای بدون محافظت است. همچنین بهتر است مدیر آژانس از کارکنان بخواهد اطلاعات ورود خود را در اختیار یکدیگر قرار ندهند.
تأیید هویت دومرحلهای چه کاربردی دارد؟
در برخی نرمافزارها، علاوه بر رمز عبور، یک مرحله دیگر برای تأیید هویت کاربر در نظر گرفته میشود. برای مثال، کاربر پس از وارد کردن رمز باید کدی را که به روش تأییدشده دریافت کرده است وارد کند.
این روش که به تأیید هویت دومرحلهای معروف است، باعث میشود حتی در صورت افشای رمز عبور، ورود به حساب کاربری دشوارتر شود. اگر نرمافزار آژانس چنین قابلیتی دارد، فعال کردن آن برای حسابهای مهم، بهویژه حساب مدیر مجموعه، تصمیم مناسبی است.
سطح دسترسی کاربران در نرمافزار آژانس مسافرتی
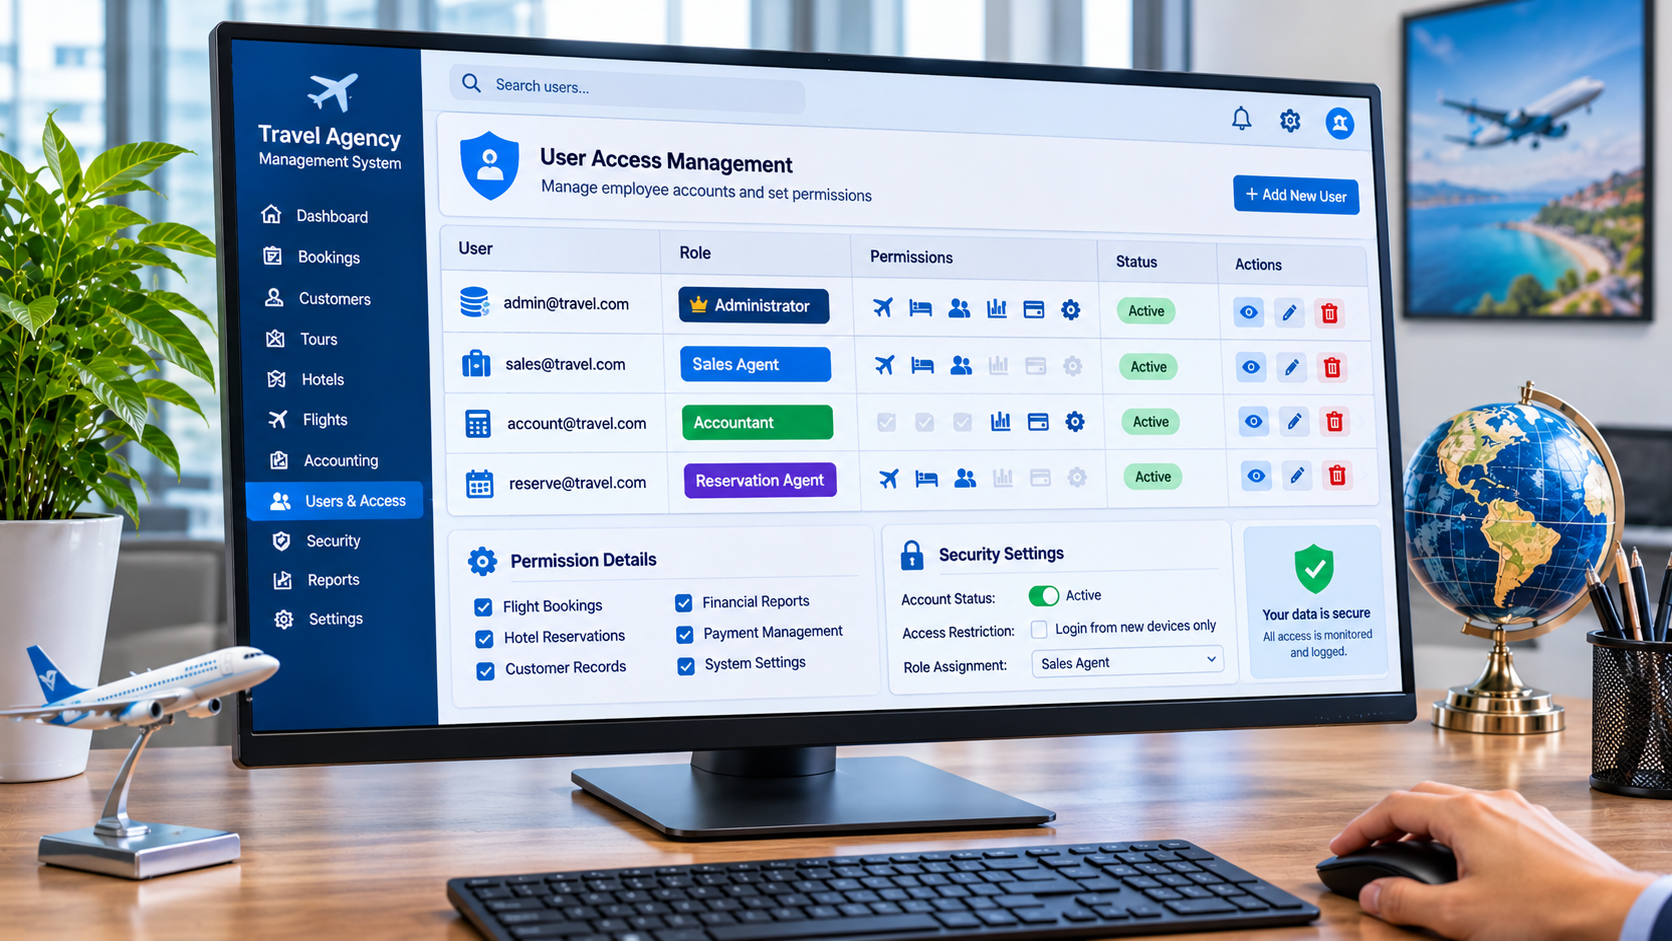
تمام کارکنان آژانس به اطلاعات یکسانی نیاز ندارند. کارمند فروش باید بتواند اطلاعات پرواز و رزرو را مشاهده و ثبت کند، اما لزوماً نیازی به مشاهده تمام اسناد مالی یا تغییر تنظیمات مدیریتی ندارد.
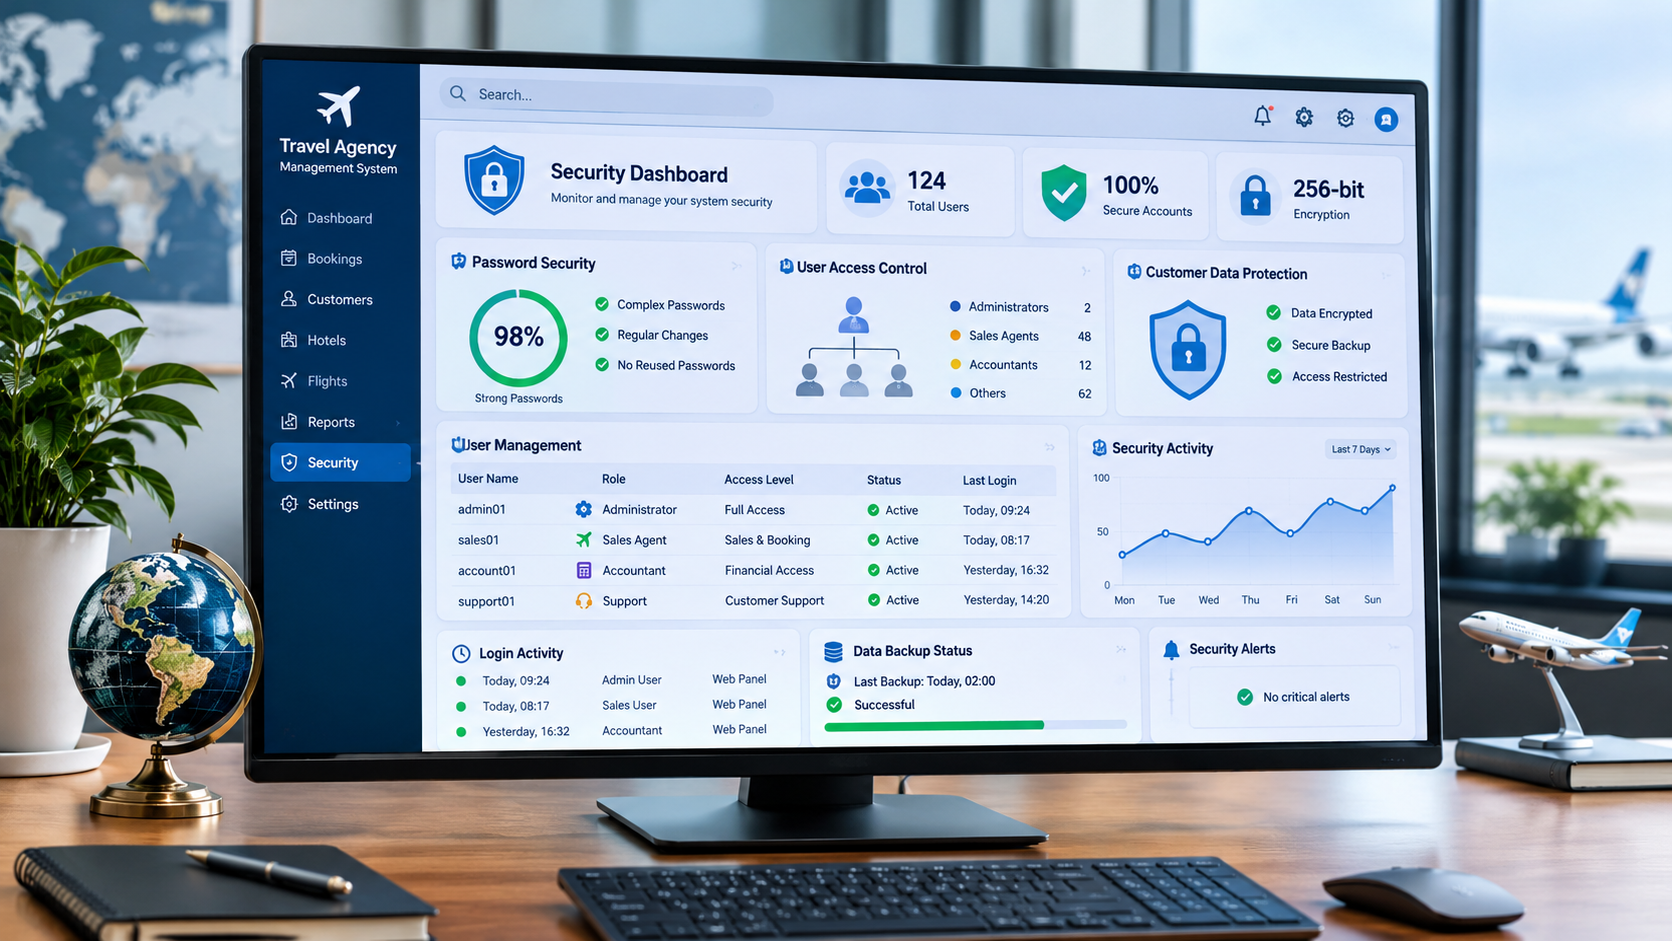
اینجاست که مفهوم سطح دسترسی اهمیت پیدا میکند. سطح دسترسی مشخص میکند هر کاربر اجازه مشاهده، ثبت، ویرایش یا حذف چه اطلاعاتی را دارد.
چرا نباید همه کاربران دسترسی کامل داشته باشند؟
اگر تمام کارکنان با یک حساب کاربری مشترک وارد نرمافزار شوند یا همگی دسترسی کامل داشته باشند، کنترل فعالیتها دشوار میشود. در چنین شرایطی مشخص کردن اینکه چه کسی یک رزرو را تغییر داده یا یک سند مالی را حذف کرده است، ممکن است امکانپذیر نباشد.
از طرف دیگر، دسترسی بیش از نیاز میتواند احتمال خطاهای انسانی و تغییرات ناخواسته را افزایش دهد. بهتر است هر کارمند فقط به امکاناتی دسترسی داشته باشد که برای انجام وظایف شغلی خود به آنها نیاز دارد.
نمونهای از سطح دسترسی کارکنان آژانس
| سمت کاربر | دسترسیهای مورد نیاز | محدودیت پیشنهادی |
|---|---|---|
| کارمند فروش | ثبت فروش، جستوجوی پرواز، مشاهده رزروها | محدودیت در تغییر تنظیمات مدیریتی و اسناد مالی |
| کارمند حسابداری | ثبت دریافت و پرداخت، مشاهده گزارشهای مالی | محدودیت در اطلاعات غیرمرتبط با امور مالی |
| کارمند رزرواسیون | ثبت و پیگیری رزروها، مشاهده اطلاعات مسافران | محدودیت در تغییر اطلاعات کاربران و تنظیمات اصلی |
| مدیر آژانس | مشاهده گزارشها، مدیریت کاربران و نظارت بر فعالیتها | دسترسی مدیریتی مطابق مسئولیتهای مجموعه |
این تقسیمبندی یک نمونه پیشنهادی است و باید بر اساس ساختار هر آژانس تنظیم شود. برای مثال، در آژانسهای کوچک ممکن است یک نفر همزمان مسئول فروش و رزرواسیون باشد. در این شرایط میتوان دسترسیهای مورد نیاز هر دو وظیفه را برای همان کاربر تعریف کرد.
امنیت اطلاعات در بخشهای مختلف نرمافزار آژانس
اطلاعات آژانس در بخشهای مختلف نرمافزار ثبت و نگهداری میشود. به همین دلیل، هنگام تعریف دسترسیها نباید فقط به حساب کاربری توجه کرد؛ بلکه باید مشخص شود هر فرد در هر بخش چه امکاناتی در اختیار دارد.
اطلاعات پرواز و رزرو
در بخش فروش بلیت، اطلاعات مسافران، جزئیات پرواز، سوابق خرید و وضعیت رزرو نگهداری میشود. بهتر است کارکنان فروش فقط به اطلاعات و عملیات مورد نیاز خود دسترسی داشته باشند.
برای مدیریت این فرایندها، استفاده از نرمافزار پرواز آژانس مسافرتی میتواند ثبت و پیگیری اطلاعات پرواز را در یک محیط مشخص انجام دهد. البته امکانات امنیتی و نحوه مدیریت دسترسی کاربران باید بهصورت جداگانه در نرمافزار بررسی شود.
اطلاعات مالی و حسابداری
اسناد دریافت و پرداخت، مانده حساب مشتریان، حساب تأمینکنندگان و گزارشهای مالی از اطلاعاتی هستند که باید با دقت بیشتری محافظت شوند. دسترسی به این اطلاعات بهتر است به کارکنان مسئول امور مالی و مدیران مرتبط محدود شود.
در نرمافزار حسابداری آژانس مسافرتی باید امکان تفکیک وظایف مالی و کنترل عملیات کاربران بررسی شود. برای مثال، کارمندی که اطلاعات یک دریافت را ثبت میکند، لزوماً نباید اجازه تغییر تمام اسناد یا تنظیمات مالی را داشته باشد.
اطلاعات هتل و خدمات اقامتی
اطلاعات رزرو هتل، مشخصات مسافر، تاریخ ورود و خروج و جزئیات پرداخت نیز باید از دسترسی غیرضروری محافظت شوند. اگر چند کارمند مسئول رزرو هتل هستند، بهتر است دسترسی آنها متناسب با وظایفشان تعریف شود.
در این بخش، استفاده از نرمافزار هتل میتواند به متمرکز شدن اطلاعات رزرو کمک کند؛ اما رعایت اصول مدیریت کاربران و دسترسیها همچنان ضروری است.
امنیت نرمافزار تحت وب و اهمیت نگهداری اطلاعات
بسیاری از آژانسها از نرمافزارهای تحت وب استفاده میکنند تا کارکنان بتوانند از طریق اینترنت و دستگاههای مجاز به اطلاعات مورد نیاز خود دسترسی داشته باشند. این روش انعطافپذیری بیشتری ایجاد میکند، اما به معنی بینیازی از بررسی مسائل امنیتی نیست.
در نرمافزار تحت وب، بخشی از مسئولیت حفاظت از اطلاعات به نحوه طراحی، نگهداری و مدیریت زیرساخت نرمافزار مربوط میشود. به همین دلیل، مدیر آژانس هنگام انتخاب نرمافزار باید درباره روشهای محافظت از دادهها سؤال کند.
چه مواردی را درباره امنیت نرمافزار بررسی کنیم؟
- ارتباط امن: اطلاعات هنگام تبادل بین مرورگر و سرور باید از ارتباط رمزنگاریشده استفاده کنند.
- نگهداری امن اطلاعات: باید مشخص باشد اطلاعات آژانس و مشتریان چگونه ذخیره و محافظت میشوند.
- نسخه پشتیبان: از اطلاعات مهم باید بهصورت منظم نسخه پشتیبان تهیه شود.
- بهروزرسانی نرمافزار: اصلاح مشکلات امنیتی و بهروزرسانی اجزای نرمافزار اهمیت دارد.
- ثبت فعالیت کاربران: بهتر است فعالیتهای مهم کاربران در سیستم ثبت شوند تا امکان بررسی اتفاقات وجود داشته باشد.
- مدیریت نشستهای کاربری: امکان خروج از حساب کاربری و پایان دادن به نشستهای غیرضروری باید بررسی شود.
استفاده از نرمافزار تحت وب بهتنهایی تضمینکننده امنیت نیست. کیفیت پیادهسازی، سیاستهای نگهداری اطلاعات و نحوه مدیریت دسترسیها در میزان امنیت مجموعه تأثیرگذار هستند.
اشتباهات رایج کارکنان که امنیت اطلاعات را تهدید میکند
حتی اگر نرمافزار آژانس امکانات امنیتی مناسبی داشته باشد، رفتار نادرست کاربران میتواند اطلاعات مجموعه را در معرض خطر قرار دهد. برخی از مشکلات امنیتی به دلیل بیتوجهی به نکات ساده در محیط کار اتفاق میافتند.
- استفاده از حساب مشترک: ورود چند کارمند با یک نام کاربری باعث میشود تشخیص مسئول هر فعالیت دشوار شود.
- باز گذاشتن حساب کاربری: ترک میز کار بدون خروج از نرمافزار میتواند امکان دسترسی افراد دیگر را فراهم کند.
- ارسال اطلاعات مشتریان در کانالهای نامطمئن: ارسال تصویر گذرنامه یا اطلاعات رزرو از طریق حسابها و ابزارهای غیرمجاز خطر افشای اطلاعات را افزایش میدهد.
- استفاده از دستگاههای عمومی: ورود به نرمافزار از رایانههای عمومی یا دستگاههای ناشناس میتواند امنیت حساب کاربری را به خطر بیندازد.
- بیتوجهی به پیامهای مشکوک: باز کردن لینکهای ناشناس یا فایلهای مشکوک ممکن است باعث سرقت اطلاعات ورود شود.
- فعال ماندن حساب کارمند سابق: باقی ماندن دسترسی کارکنانی که دیگر در مجموعه فعالیت نمیکنند، یک ریسک امنیتی مهم است.
آموزش کارکنان درباره این موارد ضروری است. بهتر است مدیر آژانس یک دستورالعمل ساده برای استفاده از نرمافزار، نگهداری رمز عبور و انتقال اطلاعات مشتریان تهیه کند و همه کارکنان را با آن آشنا سازد.
چکلیست مدیر آژانس برای افزایش امنیت دادهها
مدیر آژانس میتواند با بررسی منظم چند موضوع، وضعیت امنیت اطلاعات مجموعه را بهتر کنترل کند. برای این کار نیازی نیست دانش تخصصی شبکه یا برنامهنویسی داشته باشد؛ کافی است فرایندهای اصلی را بهدرستی مدیریت کند.
- برای تمام کارکنان حساب کاربری اختصاصی تعریف شده باشد.
- رمزهای عبور ساده و مشترک مورد استفاده قرار نگیرند.
- سطح دسترسی هر کارمند متناسب با وظایف او باشد.
- دسترسی کارکنان جداشده از مجموعه بلافاصله غیرفعال شود.
- فعالیتهای مهم کاربران در نرمافزار قابل بررسی باشد.
- از اطلاعات مهم آژانس نسخه پشتیبان تهیه شود.
- روش بازیابی اطلاعات در صورت بروز مشکل مشخص باشد.
- بهروزرسانیهای امنیتی نرمافزار پیگیری شوند.
- اطلاعات حساس مسافران فقط از مسیرهای مجاز و امن منتقل شوند.
- کارکنان با اصول اولیه امنیت اطلاعات آشنا باشند.
هنگام انتخاب نرمافزار جدید نیز بهتر است این موارد را در جلسه بررسی امکانات مطرح کنید. برای آشنایی با امکانات و شرایط استفاده از نرمافزار، میتوانید به بخش نرمافزار رزرواسیون تحت وب مراجعه کنید و درباره قابلیتهای مدیریت کاربران و امنیت اطلاعات از ارائهدهنده نرمافزار سؤال بپرسید.
در نهایت، امنیت داده در آژانس مسافرتی نتیجه مجموعهای از اقدامات است. رمز عبور قوی، حساب کاربری اختصاصی، سطح دسترسی متناسب با وظایف، نسخه پشتیبان و نظارت بر فعالیت کاربران باید در کنار یکدیگر اجرا شوند. اگر این موارد بهصورت منظم بررسی شوند، احتمال خطا و دسترسی غیرمجاز کاهش پیدا میکند و اطلاعات مشتریان و مجموعه با اطمینان بیشتری مدیریت میشوند.
سوالات متداول
۱. مهمترین اقدام برای افزایش امنیت اطلاعات آژانس مسافرتی چیست؟
استفاده از حساب کاربری اختصاصی برای هر کارمند، تعریف سطح دسترسی متناسب با وظایف و انتخاب رمز عبور قوی از مهمترین اقدامات اولیه هستند.
۲. چرا نباید تمام کارکنان به اطلاعات مالی آژانس دسترسی داشته باشند؟
زیرا همه کارکنان به اطلاعات مالی نیاز ندارند. محدود کردن دسترسی به افراد مسئول، احتمال تغییرات ناخواسته و سوءاستفاده از اسناد مالی را کاهش میدهد.
۳. آیا نرمافزار تحت وب امنیت کافی برای اطلاعات آژانس دارد؟
تحت وب بودن نرمافزار بهتنهایی امنیت آن را تضمین نمیکند. باید مواردی مانند رمزنگاری ارتباط، نگهداری امن اطلاعات، نسخه پشتیبان، بهروزرسانی و مدیریت دسترسی کاربران بررسی شوند.
۴. بعد از خروج یک کارمند از آژانس چه اقدامی باید انجام شود؟
باید حساب کاربری او غیرفعال شود، دسترسیهای مرتبط بررسی شوند و در صورت اطلاع داشتن او از رمزهای مشترک یا اطلاعات ورود مدیریتی، این رمزها تغییر کنند.
۵. آیا تهیه نسخه پشتیبان برای امنیت اطلاعات کافی است؟
خیر. نسخه پشتیبان به بازیابی اطلاعات در صورت حذف یا خرابی کمک میکند، اما جایگزین رمز عبور قوی، کنترل دسترسی، محافظت از اطلاعات و نظارت بر فعالیت کاربران نیست.